

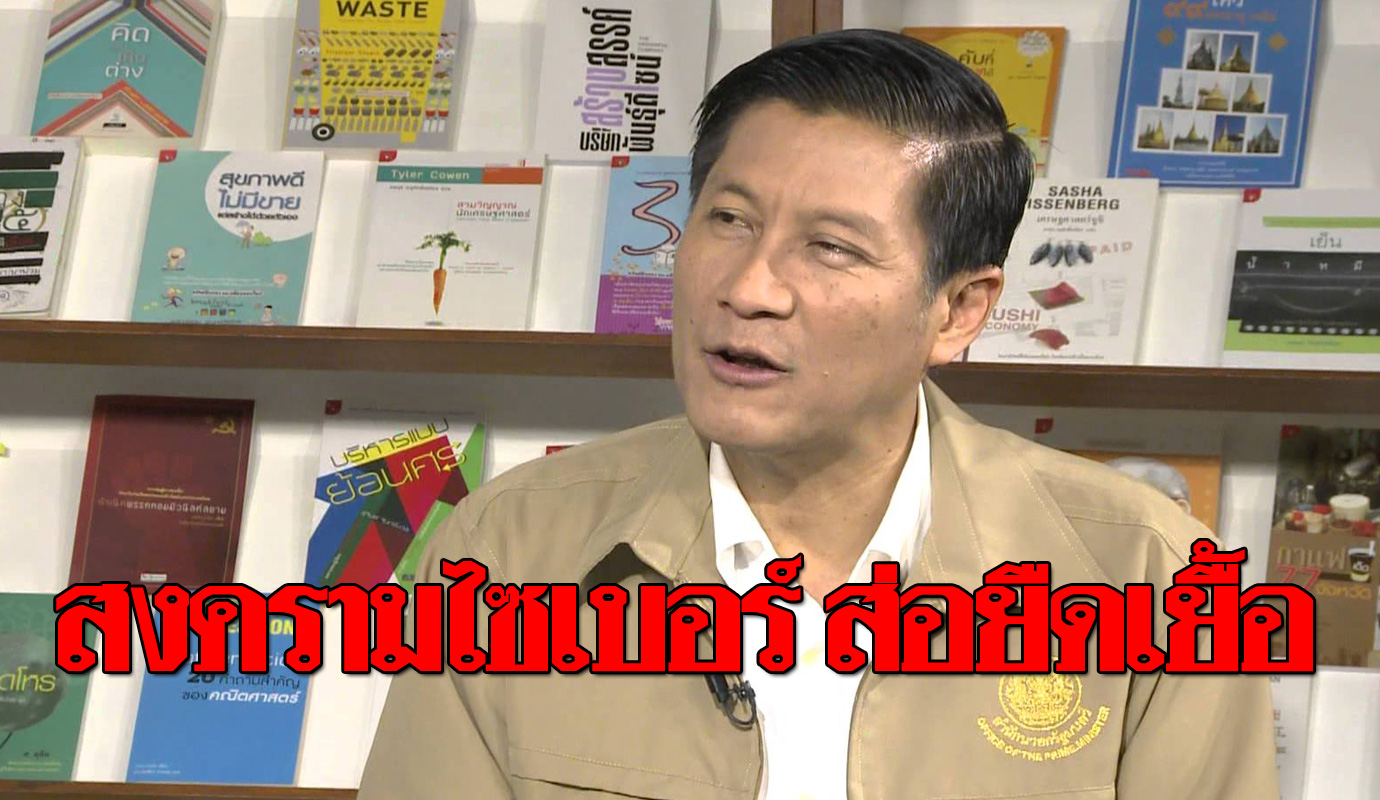
วันที่ 20 ธ.ค. พล.ท.ภราดร พัฒนถาบุตร อดีตเลขาธิการสภาความมั่นคงแห่งชาติ (สมช.) กล่าวถึง กลุ่มแฮกเกอร์ทั้งในและต่างประเทศที่โจมตีเว็บไซต์หน่วยงานรัฐ เพื่อต่อต้านพ.ร.บ.คอมพ์ ว่า ปริมาณรายชื่อคัดค้านพ.ร.บ.ดังกล่าวกว่า 360,000 คน ผนวกกับกลุ่มแฮกเกอร์ของต่างประเทศที่เข้ามาร่วมเคลื่อนไหวกับกลุ่มภายในประเทศเพื่อโจมตีระบบของหน่วยงานราชการ และการออกแถลงการณ์ข้อห่วงกังวลการละเมิดสิทธิจากยูเอ็น รัฐบาลควรตั้งข้อสังเกตุเพื่อหยิบยกนำมาพิจารณา จำเป็นต้องรับฟังด้วยการเปิดเวทีแลกเปลี่ยนความคิดเห็นต่อกัน แต่ดูจากท่าทีของรัฐบาลแล้ว คงไม่เกิดขึ้น
เช่นเดียวกับกลุ่มเคลื่อนไหวก็จะไม่หยุดโจมตี จนกว่ากฎหมายจะเริ่มประกาศใช้ หรือประกาศใช้ไปแล้ว และผลที่ตามมาคือ ไม่ใช่แค่ความมั่นคงจะเสียหาย แต่จะลุกลามไปยังความเชื่อมั่นและการลงทุนทางเศรษฐกิจโดยเฉพาะภาคเทคโนโลยีที่เกี่ยวข้อง ย้ายฐานการติดตั้งเซิฟเวอร์ที่เน้นเรื่องความปลอดภัยไปยังประเทศอื่น การผลักดันกฎหมายคอมพิวเตอร์ครั้งนี้ ทำให้ภาพรวมของการปรับ ครม.เพื่อรับมือเรื่องปัญหาทางเศรษฐกิจและนโยบายไทยแลนด์ 4.0 สวนทางกันอย่างสิ้นเชิง
พล.ท.ภราดร กล่าวอีกว่า ความพร้อมของหน่วยงานราชการไม่เพียงพอต่อการรับมือการโจมตีทางเทคนิคขั้นสูงแบบนี้ได้ อาจมีแค่บางหน่วยงานที่เกี่ยวกับความมั่นคงเท่านั้นที่ทำได้ เช่นเดียวกับประเทศที่เจริญแล้ว แต่เขาจะแก้ปัญหาเหล่านี้ที่การให้ความรู้กับคน สร้างจิตสำนึกแยกแยะ สิ่งที่ควรทำไม่ควรทำตั้งแต่เด็ก เพราะรู้ว่า ไม่อาจระงับการโจมตีผ่านเทคโนโลยีที่พัฒนาอย่างรวดเร็วได้เด็ดขาด ทั้งนี้ เชื่อว่า พ.ร.บ.คอมพ์ จะต้องได้รับการปรับแก้ เมื่อเห็นผลกระทบจากการบังคับใช้ ทั้งทางการเมือง และเศรษฐกิจ ในสมัยของรัฐบาลที่มาจากการเลือกตั้ง
ส่วนในแง่ความมั่นคงทางไซเบอร์ กฎหมายความมั่นคงที่มีอยู่ก็เพียงพอต่อการป้องกัน เช่น พ.ร.ก.ฉุกเฉิน ก็กินความถึงเรื่องที่เกี่ยวกับระบบความปลอดภัยของระบบคอมพิวเตอร์ด้วย หากเกิดภัยคุกคามในสถานการณ์พิเศษ กฎหมายนี้ก็สามารถรับมือได้ ต่างจากพ.ร.บ.ที่มุ่งเน้นสืบสภาพการณ์ทั้งในยามปกติและไม่ปกติ