

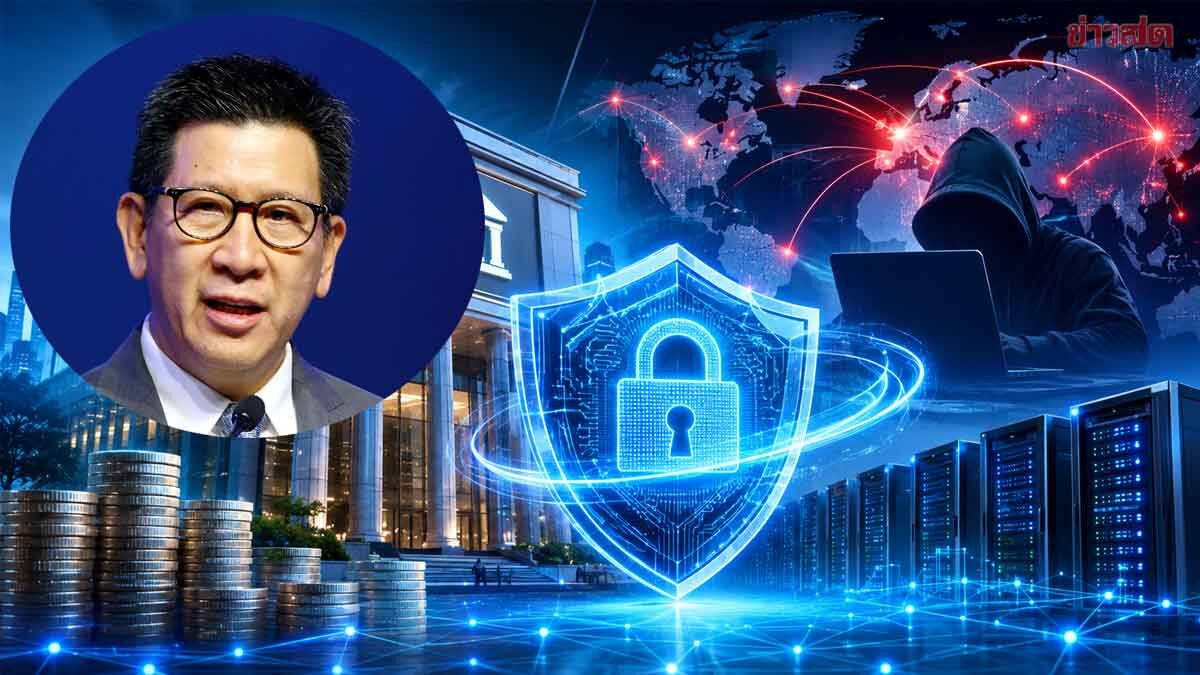
เอกนิติ ยกระดับมาตรการไซเบอร์เจาะระบบแบงก์-ย้ำไม่ต้องแห่ถอนเงิน
นายเอกนิติ นิติทัณฑ์ประภาศ รองนายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงการคลัง เปิดเผยถึงกรณีที่ในหลายประเทศทั่วโลกกำลังเผชิญกับการโจมตีทางไซเบอร์ครั้งใหญ่ ทั้งต่อระบบโครงสร้างพื้นฐานและสถาบันการเงินที่อาจส่งผลกระทบต่อชีวิตประชาชนและสร้างความวิกตกกังวลในสังคม ว่า การโจมตีทางไซเบอร์ถือเป็นปรากฏการณ์ที่เกิดขึ้นทั่วโลก แต่ประเทศไทยไม่ได้ประมาทและได้เตรียมความพร้อมอย่างเต็มที่ โดยได้ประสานงานกับ นายผยง ศรีวณิช ประธานสมาคมธนาคารไทย และ นายวิทัย รัตนากร ผู้ว่าการธนาคารแห่งประเทศไทย(ธปท.) ตั้งแต่วันที่ 7-8 พฤศจิกายนที่ผ่านมา เพื่อเตรียมความพร้อมในการดูแลสถาบันการเงินและขับเคลื่อนมาตรการเฝ้าระวังอย่างใกล้ชิด
“ช่วงเสาร์-อาทิตย์ที่ผ่านมา ผมได้ประสานงานกับทั้งประธานสมาคมธนาคารไทยและผู้ว่าการแบงก์ชาติเพื่อเตรียมความพร้อมและไม่ประมาท แม้การโจมตีไซเบอร์จะเป็นปรากฏการณ์ที่เกิดขึ้นทั่วโลก แต่เราก็เตรียมพร้อมและร่วมมือกับแบงก์ชาติในการขับเคลื่อนมาตรการดูแลสถาบันการเงินอย่างเต็มที่ครับ” นายเอกนิติ กล่าว
นายเอกนิติ กล่าวว่า สำหรับความกังวลเกี่ยวกับการโจมตีผ่านระบบพันธมิตรหรือบุคคลที่สาม (Third Party) ที่เชื่อมโยงเข้าสู่ระบบหลัก (ระบบราง) นั้น การโจมตีสามารถเกิดขึ้นได้ทุกจุด ซึ่งทางกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) ร่วมกับสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สคมช.) สมาคมธนาคารไทย และ ธปท. ได้ยกระดับการเตรียมพร้อมขั้นสูงสุดเพื่อดูแลและปกป้องประชาชน
ที่ผ่านมารายงานชี้ว่าการโจมตีทางไซเบอร์มีเข้ามาอย่างต่อเนื่องและมีปริมาณเพิ่มขึ้นในระยะหลัง ซึ่งสะท้อนความจำเป็นในการยกระดับมาตรการป้องกันเพื่อไม่ให้ประเทศไทยเกิดปัญหาเช่นเดียวกับต่างประเทศ โดยมาตรการ “Connect the dots” ไม่ได้จำกัดเพียงการปราบปรามสแกมเมอร์หรือกลุ่มทุนเทาเท่านั้น แต่ยกระดับความปลอดภัยทางเทคโนโลยีไซเบอร์ทั้งระบบด้วย
นายผยง ศรีวณิช ประธานสมาคมธนาคารไทย กล่าวว่า ภาคธนาคารได้ออกการดูแลและเตรียมความพร้อมมาตั้งแต่วันที่ 7 พฤศจิกายนที่ผ่านมา ทั้งในนามสมาคมธนาคารไทย ธนาคารกสิกรไทย และธนาคารกรุงไทย โดยมี 2 กลไกหลัก ในการบริหารจัดการระบบ ได้แก่ 1.ศูนย์ประสานงานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์ภาคการธนาคาร (TB-CERT) ทำหน้าที่เป็นแกนกลางหลักเชื่อมโยงกับแบงก์ชาติในการดูแลและบริหารจัดการระบบสถาบันการเงินทั้งหมดในประเทศ
และ 2.การเฝ้าระวังข้ามอุตสาหกรรม (Cross Monitoring) มีการประสานงานร่วมกับ สคมช. และภาคอุตสาหกรรมอื่น ๆ แม้ระบบธนาคารจะมีการเชื่อมต่อ (interface) กับพันธมิตรหลายภาคส่วน แต่ทุกจุดเชื่อมต่อดำเนินอยู่ภายใต้กฎเกณฑ์กติกาและมีระบบเฝ้าระวังแพทเทิร์นความผิดปกติ พร้อมเน้นย้ำการอัปเดตเวอร์ชันซอฟต์แวร์ในทุกองค์ประกอบ (component) ให้ทันเวลา เนื่องจากภัยไซเบอร์ปัจจุบันมีการเปลี่ยนแปลงอย่างรวดเร็วและเกิดขึ้นทั่วโลก
นายผยง กล่าวต่อไปว่า สำหรับประสบการณ์การถูกโจมตีที่ผ่านมา ระบบสามารถตรวจพบ (detect) และป้องกันได้ก่อนเสมอ ซึ่งเป็นมาตรการแบบเชิงรุก (Proactive) และดำเนินการอย่างต่อเนื่อง (Ongoing) โดยแบงก์ชาติได้สั่งการตรงไปยังผู้บริหารระดับสูง (CEO) และผู้บริหารสูงสุดฝ่ายสารสนเทศ (CIO) ของทุกธนาคาร พร้อมทั้งจัดประชุมทางไกล (Video Conference) ร่วมกับ CIO ของทุกธนาคารเพื่อติดตามสถานการณ์อย่างใกล้ชิด
“ขอยืนยันว่าระบบมีการป้องกันและเฝ้าระวังอย่างเข้มงวด ประชาชนจึงไม่มีความจำเป็นต้องตื่นตระหนกและไม่ต้องแห่ไปถอนเงินสดแต่อย่างใด” นายผยง กล่าว