

ปลัดคลังสั่งทุกหน่วยงาน เร่งยกระดับป้องกันแฮกเกอร์ พร้อมกำชับ “กรุงไทย” เพิ่มมาตรการความปลอดภัยขั้นสูงสุด พร้อมแจงปมข้อมูล ‘บินไทย’ รั่ว
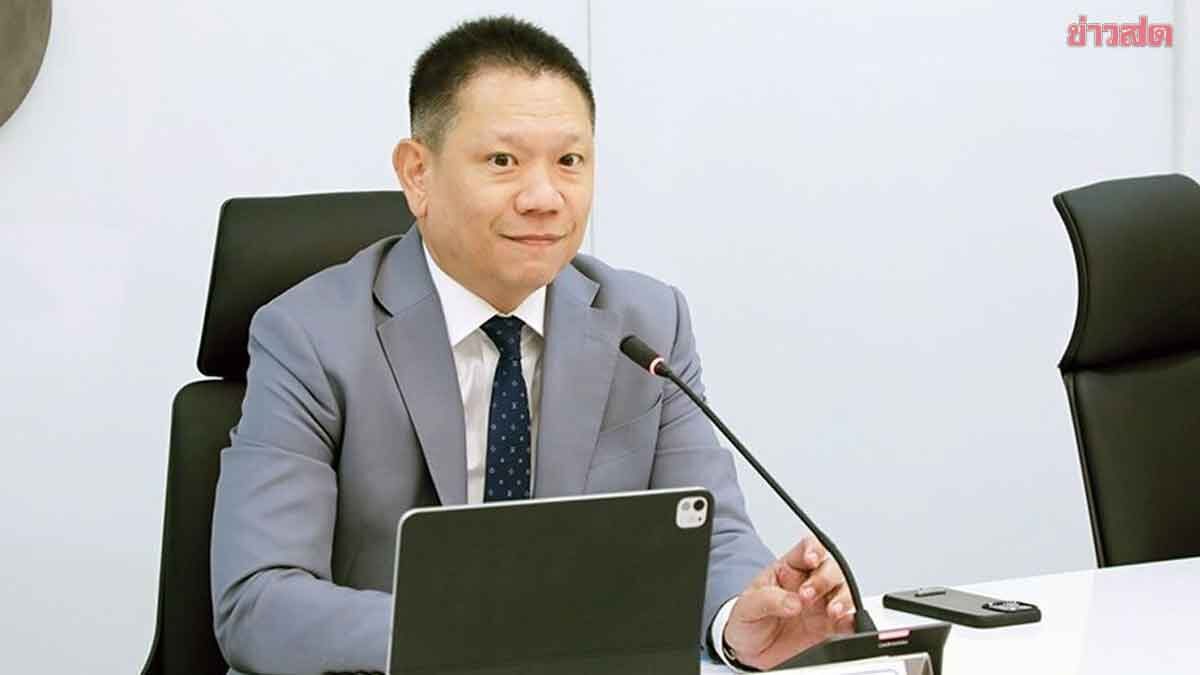
นายลวรณ แสงสนิท ปลัดกระทรวงการคลัง เปิดเผยว่า นายเอกนิติ นิติทัณฑ์ประภาศ รองนายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงการคลัง ได้สั่งการในที่ประชุมผู้บริหารระดับสูงกระทรวงการคลัง ให้เฝ้าระวังและเกาะติดการโจมตีภัยทางไซเบอร์
เนื่องจากเป็นประเด็นใหญ่ของประเทศ โดยปัจจุบันรูปแบบการโจมตีได้เปลี่ยนแปลงไปตามเทคโนโลยี มีการใช้ปัญญาประดิษฐ์ (AI) เข้ามาโจมตีหรือแฮกข้อมูลระบบต่างๆ ดังนั้นการรับมือและการต่อสู้กับแฮกเกอร์จึงต้องใช้ AI ดำเนินการตอบโต้เช่นเดียวกัน
ทั้งนี้ เรื่องภัยคุกคามทางไซเบอร์เป็นเรื่องใหม่และเป็นเรื่องใหญ่ของประเทศ รูปแบบการโจมตีด้วยการใช้ AI ในปัจจุบันสามารถโจมตีได้ครั้งละ 1 ล้านบัญชี ซึ่งไม่สามารถใช้กำลังคนมาช่วยป้องกันได้ทัน จึงต้องหาวิธีใช้ AI เข้ามาป้องกันและตอบโต้
อย่างไรก็ตาม เชื่อว่าทุกหน่วยงานมีระบบป้องกันภัยไซเบอร์ของตัวเองอย่างแน่นหนาอยู่แล้ว แต่จำเป็นต้องเพิ่มความรัดกุมและยกระดับความปลอดภัยให้เป็นขั้นสูงขึ้นไปอีกระดับ ซึ่งจะอยู่ในระดับใดนั้นขึ้นอยู่กับความสำคัญของแต่ละองค์กร
นายลวรณ กล่าวว่า ในฐานะประธานกรรมการ (บอร์ด) ธนาคารกรุงไทย ได้มีการหยิบยกประเด็นภัยคุกคามทางไซเบอร์ขึ้นมาหารือเพื่อเตรียมการรับมือเช่นกัน เนื่องจากธนาคารกรุงไทยเป็นสถาบันการเงินขนาดใหญ่และมีข้อมูลที่หลากหลายเป็นจำนวนมาก แม้ปัจจุบันจะมีระบบป้องกันที่ดีอยู่แล้ว แต่ก็ต้องเร่งยกระดับการป้องกันภัยคุกคามทางไซเบอร์ให้เป็นขั้นสูงสุดขึ้นไปอีกเพื่อความปลอดภัย
สำหรับกรณีที่มีข่าวข้อมูลตั๋วผู้โดยสารของการบินไทยถูกเข้าถึงโดยไม่ได้รับอนุญาตมากกว่า 60,000 รายการนั้น ขอชี้แจงว่าไม่ได้เป็นการรั่วไหลจากระบบของการบินไทยแต่อย่างใด แต่เกิดจากการรั่วไหลจากบริษัท Amadeus IT Group S.A. หรือ Amadeus ซึ่งเป็นผู้ให้บริการระบบสำรองที่นั่งและบริการผู้โดยสารที่ถูกโจมตีทางไซเบอร์
“การบินไทยไม่ได้นิ่งนอนใจ โดยได้กำชับให้มีการตรวจสอบและเฝ้าระวังอย่างใกล้ชิด เพื่อรักษาความปลอดภัยของข้อมูลส่วนบุคคลของผู้โดยสาร และป้องกันแฮกเกอร์หรือการโจมตีภัยไซเบอร์ในอนาคต”