

เมื่อวันที่ 13 พ.ค. บีบีซีรายงานว่าเหตุโจมตีทางโลกไซเบอร์อย่างหนักหน่วงในช่วงเวลานี้ มีสาเหตุมาจากการพัฒนาระบบด้านความปลอดภัยจากหน่วยงานด้านความมั่นคงสหรัฐที่ระบุจุดอ่อนของระบบปฏิบัติการไมโครซอฟท์ และภายหลังปล่อยรหัสออกมาโดยมีนัยยะในการประท้วงรัฐบาลสหรัฐ
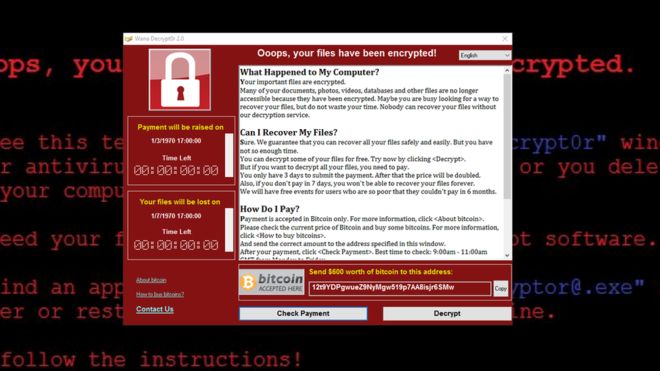
เกิดเหตุการโจมตีทางโลกไซเบอร์โดยใช้แรนซัมแวร์ RANSOMWARE เป็นมัลแวร์ชนิดหนึ่งที่ต้องเข้ารหัสก่อนถึงจะสามารถใช้คอมพิวเตอร์ได้ตามปกติ แต่ผู้ใช้คอมพิวเตอร์จะต้องจ่ายค่าไถ่ให้กับกลุ่มแฮกเกอร์เพื่อแลกกับรหัส
ที่ผ่านมามีคอมพิวเตอร์หลายหมื่นเครื่องถูกโจมตีใน 99 ประเทศ ไม่ว่าจะเป็น สหรัฐ จีน รัสเซีย สเปน อิตาลี และไต้หวัน เป็นต้น มีการเรียกค่าไถ่เป็นสกุลเงินบิทคอยน์หรือสกุลเงินในโลกดิจิตอลที่เทียบเป็นเงินจริงจำนวน 300 ดอลลาร์สหรัฐ หรือประมาณกว่า 10,400 บาท
การสืบสวนเบื้องต้นพบว่าเป็นฝีมือของกลุ่มแฮกเกอร์ชื่อว่า ชาโดว โบรกเกอร์ที่อ้างว่าได้ขโมยระบบจากสำนักงานความมั่นคงแห่งชาติ หรือเอ็นเอสเอของสหรัฐและปล่อยระบบดังกล่าวสู่โลกออนไลน์
ทางบริษัทอเวสต์ ผู้พัฒนาซอฟแวร์ป้องกันการโจมตีทางโลกไซเบอร์ระบุว่า มีผู้ใช้คอมพิวเตอร์ถูกโจมตีด้วยแรนซัมแวร์แล้วกว่า 75,000 ครั้ง แรมซัมแวร์เหล่านี้มีที่รู้จักอย่างเช่น WannaCry หรือชื่ออื่นๆ ที่เป็นลักษณะเช่นนี้
ขณะเดียวกันเว็บไซต์ที่รับฝากเงินสกุลบิทคอยน์หลายแห่งดูเหมือนว่าจะมีส่วนเอี่ยวกับการโจมตีโดยใช้แรนซัมแวร์ครั้งนี้หลังจากมีการรายงานว่าให้เว็บไซต์หลายแห่งตุนเงินสดสำรองไว้
สำหรับเหยื่อการโจมตีครั้งใหญ่ ได้แก่ สำนักงานบริการสุขภาพแห่งชาติของอังกฤษ หรือ เอ็นเอชเอส ที่มีพนักงานหลายคนได้แชร์ภาพโปรแกรม WannaCry ที่ปรากฏขึ้นอยู่บนหน้าจอคอมพิวเตอร์ ทำให้ศัลยแพทย์และโรงพยาบาลหลายแห่งต้องยกเลิกนัดหรือหยุดให้บริการคนไข้
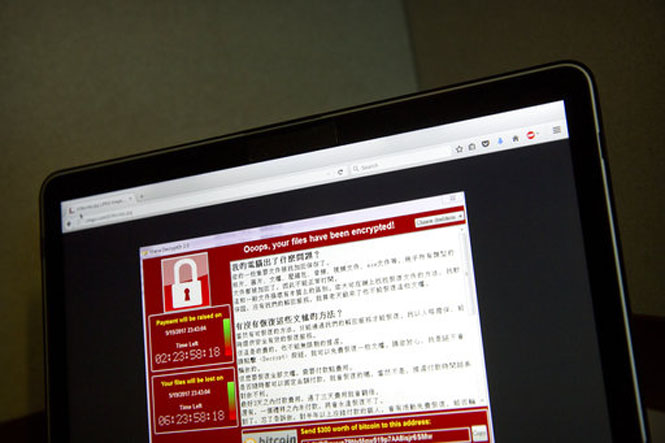
(AP Photo/Mark Schiefelbein)
ขณะเดียวกันในรัสเซียที่ได้รับผลกระทบมากที่สุดจนรัฐมนตรีกระทรวงภายในต้องออกมาเคลื่อนไหวตลอดและเปิดเผยว่าสามารถระบุที่มาของไวรัสได้และกำลังติดตามการโจมตีที่เกิดขึ้นในระบบปฏิบัติการวินโดวส์ในคอมพิวเตอร์ส่วนบุคคล
ส่วนในเยอรมนี มีผู้ทวีตรูปแรมซัมแวร์บอกเวลาเข้าออกของรถไฟที่นครแฟรงเฟิร์ต รวมไปถึงที่อิตาลีโดยคอมพิวเตอร์ในมหาวิทยาลัยแห่งได้รับผลกระทบ ขณะที่สเปนบริษัทยักษ์ใหญ่ด้านโทรคมนาคมอย่างเทเลโฟนิก้า บริษัทด้านพลังงานอิแบร์โดรลาก็ถูกโจมตีเช่นกันจนมีคำสั่งให้พนักงานในบริษัทต้องปิดคอมพิวเตอร์
ทั้งนี้ผู้เชี่ยวชาญเชื่อว่าการโจมตีเกิดขึ้นมาจากการระบุจุดอ่อนของระบบไมโครซอฟท์จากเอ็นเอสเอ พร้อมตั้งชื่อเครื่องมือระบุจุดอ่อนดังกล่าวว่าเอเทอร์นัลบลู และเครื่องมือดังกล่าวถูกขโมยโดยกลุ่มแฮกเกอร์ที่ปล่อยรหัสแคชประมูลในโลกออนไลน์
ผู้เชี่ยวชาญพบว่า กลุ่มดังกล่าวได้ปล่อยรหัวสำหรับเข้ารหัสมาแล้วเมื่อวันที่ 8 เมษายน กลุ่มแฮกเกอร์ระบุว่ารหัสดังกล่าวมีชื่อว่า “protest” หรือที่แปลว่าการประท้วง ซึ่งมีนัยยะในการประท้วงรัฐบาลของนายโดนัลด์ ทรัมป์ ประธานาธิบดีสหรัฐ